
Создавайте свою инфраструктуру.
Одна панель.
Приложения, серверы, бекапы, метрики, файловый менеджер, терминалы и море других интеграций.
Infrastructure as click·Инфраструктурная революция уже здесь!
Ваши серверы. Ваш контроль. Открытый демон.
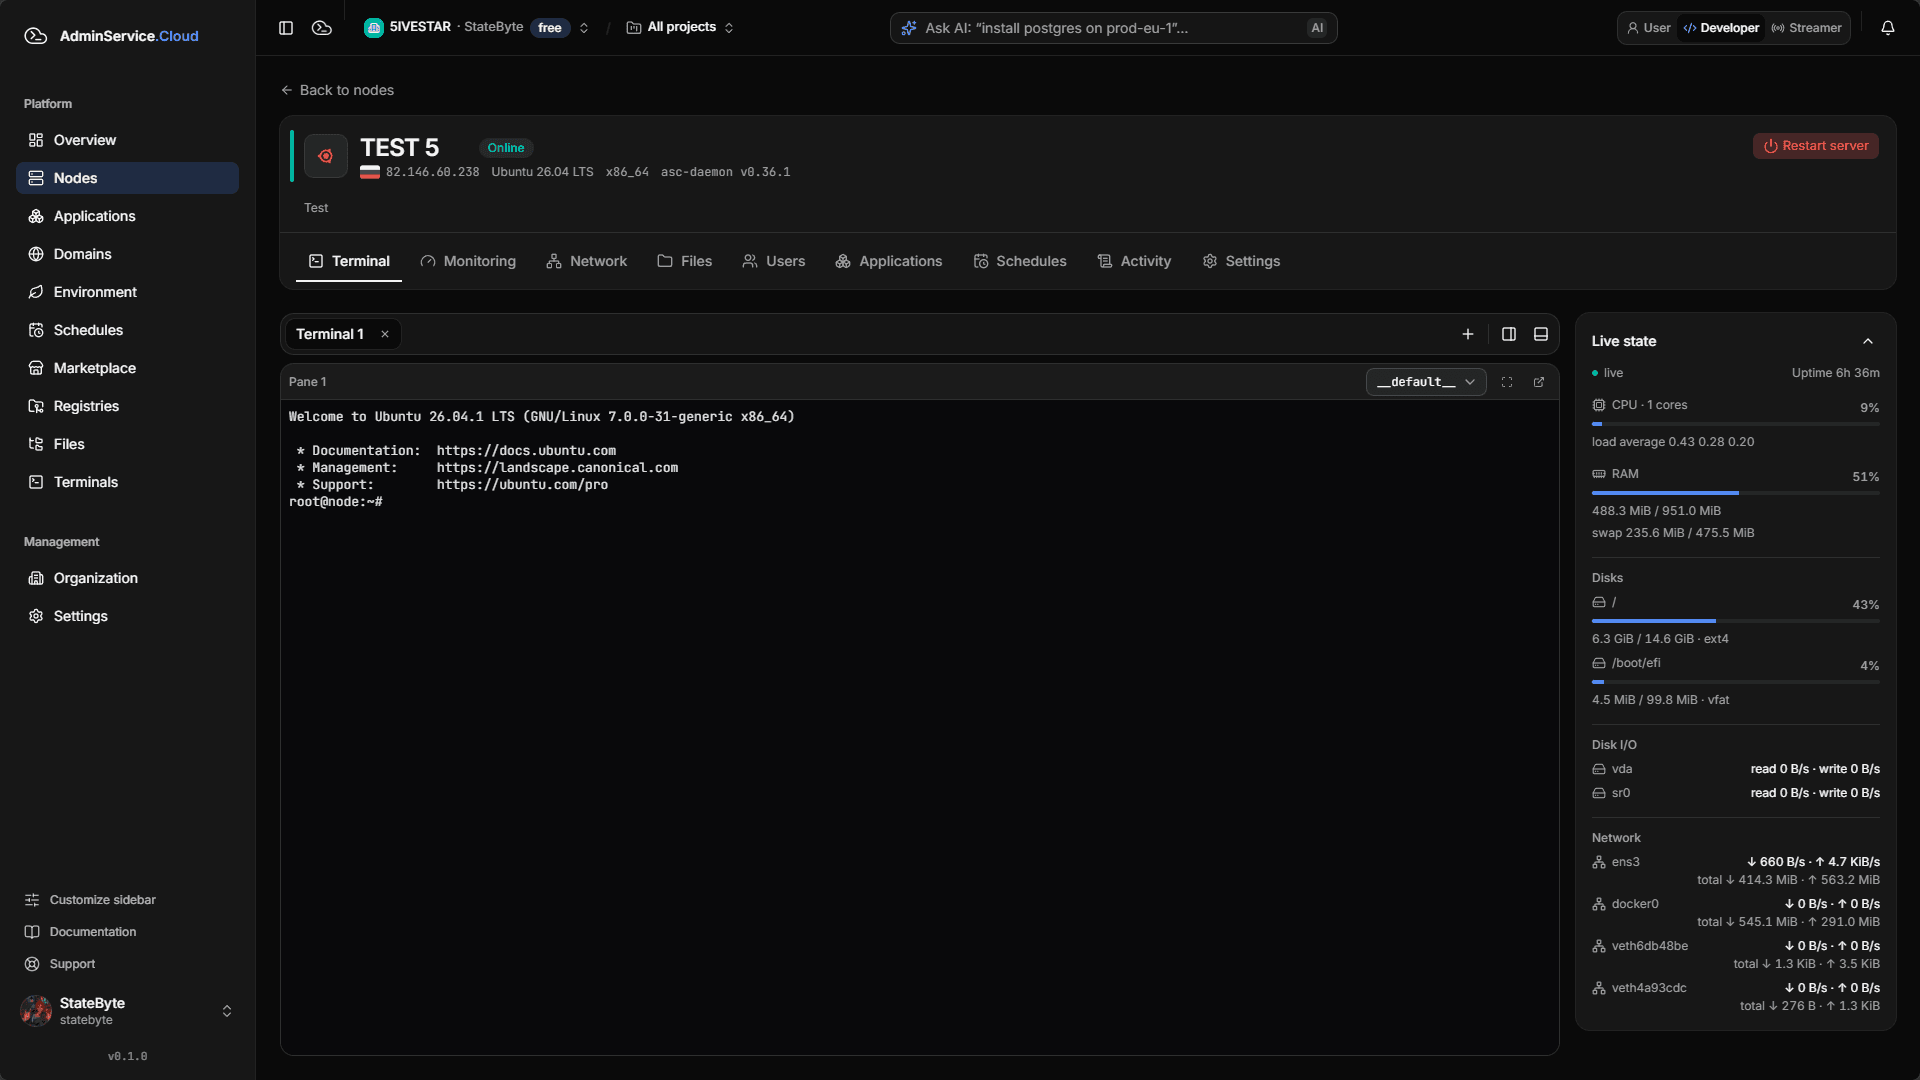
- Терминал
- Мониторинг
- Приложения
- Команды
Работает с технологиями, которыми вы уже пользуетесь
- Docker
- Nginx
- WireGuard
- Terraform
- Ansible
- GitHub
- GitLab
- Cloudflare
- Rust
- Timeweb Cloud
- Yandex Cloud
Всё для работы с вашей инфраструктурой
Главные фишки
Всё, что нужно для работы с серверами
Инструменты, которые обычно разбросаны по десятку вкладок и утилит, — в одной панели.
Терминал в браузере
Вкладки и разделение панелей, как в привычном эмуляторе. Без SSH-клиента и ключей на каждом ноутбуке.
Мониторинг в реальном времени
CPU, память, диски и сеть по каждой ноде, плюс инвентарь железа, включая видеокарты.
Каталог и установка по ссылке
Находите приложения в магазине или вставляйте ссылку на репозиторий — в том числе приватный.
Организации, проекты и роли
Объединяйте серверы в проекты, приглашайте коллег и выдавайте права на каждую функцию отдельно.
MCP-сервер для ваших агентов
Управляйте инфраструктурой через любимых AI-агентов: Claude Code, Codex, OpenClaw и любой клиент с поддержкой MCP. Установка приложений, логи, диагностика — обычным языком.
Docker и нативные приложения
Контейнеры, compose-проекты, Dockerfile и нативные приложения — управление из одного места.
Файлы сервера и приложений
Просматривайте и правьте файлы прямо в панели, без отдельного SFTP-клиента.
Домены и SSL
Привязка доменов, DNS-проверки и автоматические сертификаты для ваших сервисов.
Расписания и задачи
Регулярные операции по расписанию и журнал задач: видно, что запускалось и чем закончилось.
Бекапы по расписанию
Резервные копии приложений и данных по расписанию — в локальное или облачное хранилище. Восстановление в пару кликов, в том числе на другой сервер.
Передача организации
Передайте организацию целиком — серверы, приложения, команду и биллинг — новому владельцу прямо из панели. Без ручной миграции.
Открытый демон
Лёгкий демон на Rust с открытым кодом. Работает и без платформы: CLI и пакетный менеджер в ваших руках.
150+
фишек, которые улучшают юзабилити работы с серверами Linux и инфраструктурой в целом
От мелочей вроде подсказок и быстрых действий до продуманных сценариев установки и доступа. Мы продолжаем добавлять новые.
Попробовать на своём сервереУстановка приложений
Два удобных способа поставить приложение
Найдите нужное в каталоге или вставьте ссылку на репозиторий. Платформа сама разберётся, что внутри.
Через поиск
Откройте магазин приложений и найдите нужное по названию или категории: базы данных, сайты, боты, игровые серверы, нейронки.
- Каталог с категориями и описаниями
- Свои реестры пакетов рядом с публичным каталогом
- Выбрали сервер, ответили на вопросы настройки — готово
По ссылке
Вставьте ссылку на репозиторий — платформа клонирует его, определит способы установки и покажет состав до запуска.
- asc.yaml и стеки приложений ASC
- docker compose: проект поднимается как одно приложение
- Dockerfile: приложение собирается на вашем сервере, порты и тома определяются автоматически
Приватные репозитории
Приватный код — тоже не проблема
Если репозиторий закрыт, платформа не выдаст невнятную ошибку, а сразу предложит добавить учётные данные прямо в диалоге установки.
- HTTPS — по токену доступа
- SSH — по deploy key, в том числе по SSH-ключу организации
- Учётные данные хранятся защищённо и привязаны к организации — вводить их заново не нужно
- Приватные приложения видны только вашей организации
Интеграции
Работает с сервисами, которыми вы уже пользуетесь
Подключите облака, DNS и Git-хостинги один раз — дальше платформа работает с ними за вас.
Облака и DNS
Timeweb Cloud
Создаёт VPS из мастера «Добавить сервер», ставит демон и подключает машину как ноду.
Yandex Cloud
Поднимает виртуальную машину Compute Cloud и подключает её к платформе.
Cloudflare
Обновляет DNS-записи доменов и выпускает Origin CA сертификаты.
Terraform / OpenTofu
Свои шаблоны для сетей, дисков и DNS: план перед применением и учётки провайдера отдельно.
Git-хостинги
GitHub
Установка приложений по ссылке на репозиторий, в том числе приватный.
GitLab
Репозитории и реестр образов, приватные — по токену.
Sourcecraft
Установка из репозиториев git.sourcecraft.dev по токену или SSH-ключу.
Как это работает
Подключили один раз — работает везде
- 1
Подключите
В разделе «Организация → Интеграции» вставьте API-токен или ключ. Платформа проверяет его запросом к провайдеру.
- 2
Хранение
Секрет сохраняется зашифрованным и в браузер не возвращается — наружу отдаётся только признак «задан».
- 3
Используйте
Сервер из облака, обновление DNS или установка из приватного репозитория выполняются в пару кликов — без ручного ввода ключей.
- 4
Контролируйте
Просмотр и изменение интеграций выдаются отдельными правами. Отключили — доступ платформы к провайдеру прекращается.
Рекомендуем отдельный ключ с минимальными правами — гайд по нужным правам есть на странице каждой интеграции.
Безопасность
Ваши серверы под замком. Всегда.
Безопасность — не опция и не тариф, а основа платформы. Мы защищаем вход, данные, трафик и сами серверы — и следим, чтобы вы могли вернуться назад, если что-то пошло не так.
Двухфакторка на любой вкус
Входите так, как удобно, и добавьте второй фактор, который не взломать подбором.
- Passkeys: вход по отпечатку или Face ID, без пароля
- TOTP-коды в любом приложении-аутентификаторе
- Одноразовые коды в Telegram и на email
- Recovery-коды на случай потери устройства
Вы всегда в курсе
Любое важное событие в аккаунте — уведомление, а не сюрприз.
- Вход с нового устройства и подозрительные попытки
- Смена пароля, passkeys и методов защиты
- Доставка в Telegram или на email — на ваш выбор
Шифруем всё, что нужно скрыть
Секреты не лежат в открытом виде нигде — ни в базе, ни в бекапах.
- Токены, ключи и пароли хранятся под AES-256-GCM
- Пароли — только хеши Argon2id, их нельзя восстановить
- Критичные действия требуют повторного подтверждения
SSL — без единого клика
Привязали домен — и он уже работает по HTTPS.
- Сертификаты Let's Encrypt выпускаются автоматически
- Продлеваются заранее, без ваших забот
- Предупредим, если с сертификатом что-то не так
Бекапы, которые спасают
Данные приложений в безопасности, даже если сервер недоступен.
- Вручную или по расписанию — например, каждую ночь
- Хранение на сервере и в вашем S3-хранилище
- Восстановление в один клик
Откат — это нормально
Обновление пошло не так? Вернитесь к рабочему состоянию за секунды.
- Возврат приложения к предыдущему состоянию
- Автоматический откат, если обновление не удалось
- Бекап перед рискованными операциями
Постоянные обновления
Платформа и демон на ваших серверах развиваются каждый день.
- Регулярные исправления и усиление защиты
- Открытый код демона — его можно проверить самому
- Обновления без остановки ваших приложений
Файрвол сервера под контролем
Закройте всё лишнее прямо из панели — без SSH и ручных правил.
- Правила nftables настраиваются через интерфейс
- Защита от перебора паролей с fail2ban
- Лишние порты закрыты — открываете только нужное
От сервера до рабочего пространства
Три шага. И вы подключены.
Начните с одной машины. Добавляйте остальные, когда понадобится.
- 01
Установите демон
Выполните команду на сервере. Открытый asc-daemon свяжет машину с платформой.
- 02
Подключите сервер
Войдите в аккаунт, создайте организацию и добавьте сервер в своё рабочее пространство.
- 03
Работайте из браузера
Откройте терминал, посмотрите метрики и переходите к управлению приложениями.
$ curl -fsSL https://get.adminservice.cloud | shКейсы
Что платформа даёт именно вам
Выберите свою роль — покажем, как AdminService.Cloud закрывает типичные задачи.
Программист
Вы пишете код, а не настраиваете nginx и systemd. Платформа берёт на себя рутину между «работает локально» и «работает на сервере».
Как платформа помогает
- Деплой из GitHub-репозитория по манифесту asc.yaml — окружение описано в коде и воспроизводится одной командой.
- Терминал, логи и файлы сервера в браузере: быстро заглянуть в прод без SSH-клиента и ключей на каждом ноутбуке.
- Свои реестры пакетов и публикация приложений в маркетплейс — бесплатно.
- Переменные окружения и секреты хранятся отдельно от кода.
Пример из жизни
Пет-проект на VPS: подключили сервер, описали приложение в asc.yaml, раскатили из репозитория. Правка конфига — через встроенный файловый менеджер, а не по scp.
Ваш следующий сервер — уже ближе.
Соберите инфраструктуру в одном рабочем пространстве. Начните с подключения первого сервера.
Подключить серверВаши серверы. Ваш контроль. Открытый демон.